La sicurezza nei macchinari e la sicurezza funzionale: il percorso metodologico da ISO 12100 a ISO 13849
La progettazione dei macchinari e degli impianti industriali impone oggi un rigore metodologico che parte dalla conformità ai requisiti essenziali di sicurezza e si concretizza nell’applicazione coordinata delle norme armonizzate. Nel quadro della normazione tecnica internazionale, la struttura degli standard di sicurezza si articola in una gerarchia definita per garantire un approccio coerente tra principi generali e soluzioni applicative.
Al vertice di questa struttura si collocano le norme di tipo A, come la ISO 12100, che stabiliscono i concetti fondamentali, la terminologia e i principi generali di progettazione validi per qualsiasi tipologia di macchinario. Seguono le norme di tipo B, dedicate ad aspetti di sicurezza specifici o a particolari tipologie di dispositivi di protezione utilizzabili su un’ampia gamma di macchine. Tra queste, si distinguono le norme B1, che trattano aspetti specifici quali le distanze di sicurezza, il rumore o i sistemi di comando legati alla sicurezza (come la ISO 13849-1), e le norme B2, che disciplinano specifici mezzi di protezione, quali comandi bimanuali, dispositivi di interblocco o ripari. Al livello più specifico operano le norme di tipo C, che regolano i requisiti dettagliati per una specifica macchina o gruppo di macchine, prevalendo sulle disposizioni di tipo A o B qualora presentino soluzioni dedicate.
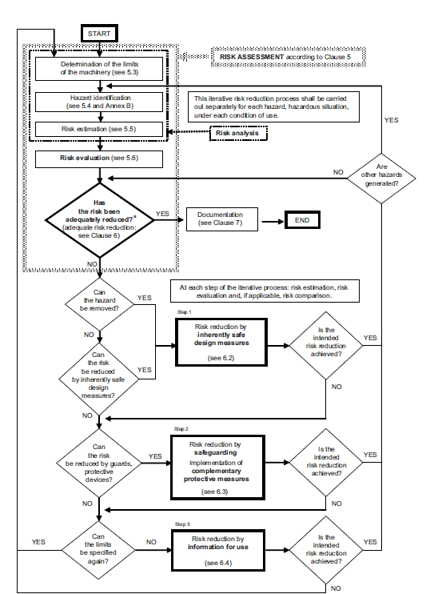
Il processo iterativo di valutazione e riduzione del rischio (ISO 12100)
La norma ISO 12100 impone un processo iterativo strutturato che guida il progettista nell’analisi, nella stima e nella progressiva riduzione di ogni rischio associato al ciclo di vita del macchinario. Il processo inizia con la determinazione dei limiti della macchina, considerando l’uso previsto, lo scorretto uso ragionevolmente prevedibile, i limiti di spazio, di tempo e le condizioni ambientali di esercizio. Successivamente, si procede all’identificazione sistematica di tutti i pericoli, delle situazioni pericolose e degli eventi dannosi prevedibili in ciascuna fase della vita dell’impianto, dal trasporto e montaggio, alla messa in servizio e produzione, fino alla manutenzione, pulizia e dismissione finale.
Per ciascuna situazione pericolosa individuata, la stima del rischio valuta la combinazione tra la gravità del potenziale danno e la probabilità che tale danno si verifichi. Tale probabilità è a sua volta determinata dall’esposizione delle persone al pericolo, dalla possibilità che si verifichi l’evento pericoloso e dalle capacità tecniche o umane di evitare o limitare la lesione. Una volta stimato il rischio, la fase di valutazione stabilisce se sia stata raggiunta un’adeguata riduzione del rischio o se siano necessarie ulteriori misure protettive.

La gerarchia di riduzione del rischio e il passaggio alla sicurezza funzionale
Quando il rischio iniziale non risulta adeguatamente ridotto, la ISO 12100 impone l’applicazione del metodo a tre passi, ordinato secondo una rigida priorità di efficacia:
- Misure di prevenzione intrinseca nella progettazione: modificano le caratteristiche geometriche o fisiche della macchina per eliminare il pericolo alla fonte o ridurne l’energia senza ricorrere a protezioni aggiuntive.
- Ripari e dispositivi di protezione complementari: intervengono qualora il pericolo non possa essere eliminato intrinsecamente.
- Informazioni per l’uso: comprendono istruzioni operative, avvertenze a bordo macchina e prescrizioni sui dispositivi di protezione individuale per i rischi residui non altrimenti eliminabili.
La gerarchia di riduzione del rischio e il passaggio alla sicurezza funzionale
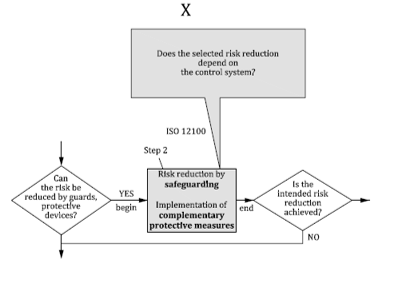
L’intersezione tra la sicurezza generale della macchina (ISO 12100) e la sicurezza funzionale (ISO 13849) si verifica proprio all’interno del secondo passo del processo di riduzione del rischio. Quando il progettista prevede una protezione tecnica (come un riparo mobile interbloccato o una barriera fotoelettrica), il diagramma di flusso normativo pone un quesito discriminante: “La misura di riduzione del rischio selezionata dipende dal sistema di comando?”. Se la risposta è affermativa, la misura costituisce una parte del sistema di controllo legata alla sicurezza (SRP/CS). In questo esatto punto, la ISO 12100 indirizza esplicitamente la progettazione verso gli standard di sicurezza funzionale, richiamando l’applicazione della ISO 13849-1 o della IEC 62061 per assicurare che il sistema di comando fornisca un livello di riduzione del rischio adeguato.
La gestione dei sistemi di comando e la conformità secondo ISO 13849
La transizione alla ISO 13849-1 richiede di quantificare e qualificare l’affidabilità richiesta a ciascuna funzione di sicurezza attraverso la determinazione del Performance Level richiesto (PLr). Questo parametro riflette la severità della lesione potenziale, la frequenza o il tempo di esposizione e la possibilità di evitare il pericolo.
Raggiungere il Performance Level target implica una verifica su più livelli: la corretta selezione dell’architettura hardware (Categorie B, 1, 2, 3 o 4), l’analisi qualitativa e quantitativa dei modi di guasto e della copertura diagnostica (DC), la valutazione del tempo medio fino a un guasto pericoloso (MTTFd), nonché il soddisfacimento dei requisiti contro i guasti da causa comune (CCF) per le architetture ridondanti. La progettazione deve infine essere supportata dalle procedure di verifica e prova previste dalla ISO 13849-2, garantendo che le funzioni di sicurezza mantengano la loro integrità in tutte le condizioni operative prevedibili.
Tutte le fasi del processo, dall’analisi iniziale dei pericoli alla definizione delle misure di prevenzione e alla valutazione del rischio residuo, devono essere debitamente documentate in accordo alla clausola 7 della ISO 12100, costituendo parte integrante del fascicolo tecnico della macchina.
La continuità ingegneristica: dal modello al fascicolo tecnico
Garantire la coerenza metodologica tra la valutazione dei rischi di tipo A (ISO 12100) e l’ingegneria dei sistemi di comando di tipo B1 (ISO 13849-1/2) costituisce il fulcro per una corretta marcatura e conformità d’impianto. La complessità di questo percorso risiede nella natura bidirezionale delle scelte progettuali: ogni modifica apportata a un canale hardware o a un componente elettromeccanico riverbera i suoi effetti sulle prestazioni funzionali del circuito (PL), influenzando direttamente l’accettabilità del rischio residuo stimato sul macchinario.
Il superamento della frammentazione documentale a favore di un approccio strutturato basato su modelli (Model-Based Safety Analysis) consente di preservare l’integrità del dato lungo l’intero ciclo di sviluppo. Centralizzare le matrici di rischio pre e post-mitigazione, le specifiche dei requisiti di sicurezza, le analisi FMEDA di canale e le evidenze di validazione permette non solo di azzerare le incongruenze di calcolo, ma di costruire una tracciabilità trasparente e conforme agli stringenti requisiti di documentazione previsti dalla clausola 7 della ISO 12100. In questo quadro, la sicurezza cessa di essere una giustificazione a posteriori e diviene una disciplina ingegneristica integrata, capace di guidare la progettazione meccanica, elettrica e di controllo verso macchine intrinsecamente sicure e conformi allo stato dell’arte.